Gérer les membres
Écrit par Stanislas
Dernière mise à jour Il y a 16 jours
Vue d'ensemble
La section Membres permet aux administrateurs d'un espace de travail de contrôler qui y a accès et ce que chaque personne peut y faire. Elle centralise les invitations des collaborateurs, l'attribution des rôles, la gestion des groupes, le suivi des crédits et la surveillance de l'activité.
Les administrateurs utilisent ce tableau de bord pour superviser l'intégration des utilisateurs, consulter les fiches détaillées des membres, garantir la sécurité et retirer les collaborateurs quittant l'organisation tout en maîtrisant la capacité en sièges.
Prérequis
Avant de gérer les membres de l'espace de travail, assurez-vous de respecter les conditions suivantes :
Guide étape par étape
Accéder à la liste des membres
Rendez-vous dans l'Administration du workspace depuis la barre latérale de navigation.
Cliquez sur l'onglet Membres.
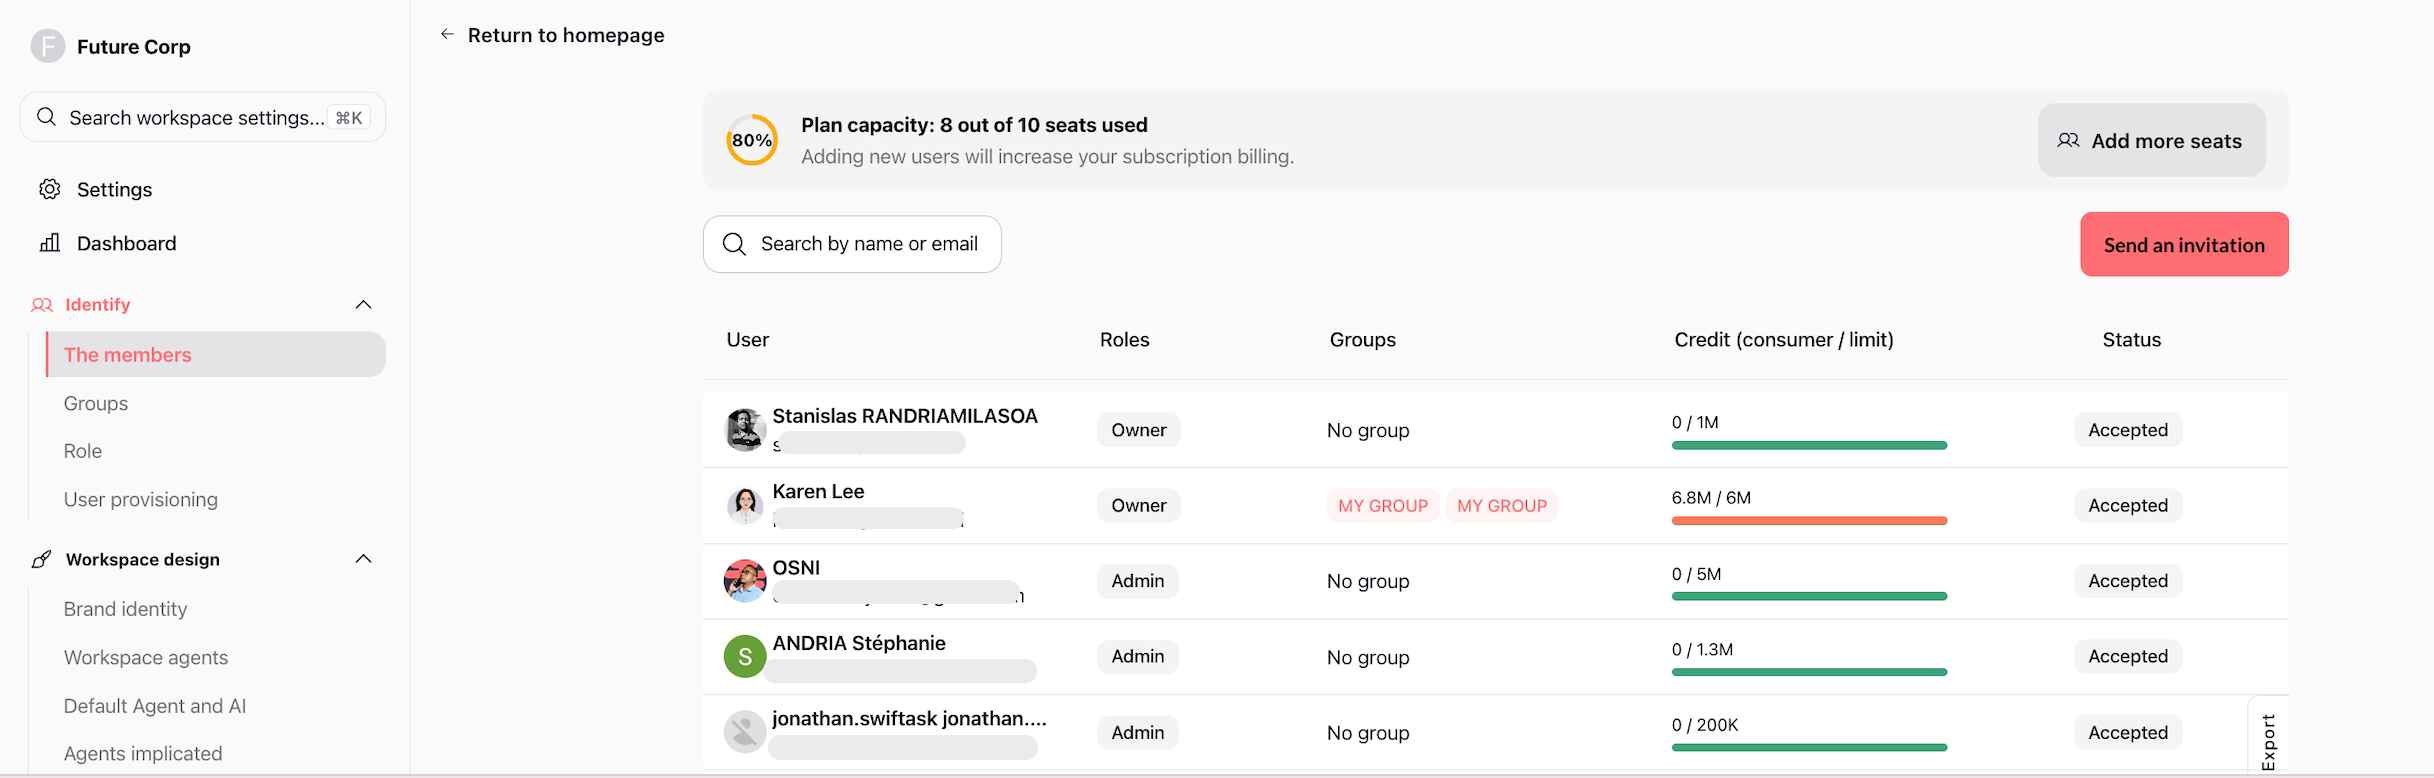
Le tableau des membres affiche l'ensemble des collaborateurs ainsi que leurs rôles, leurs groupes, leur consommation de crédits par rapport à leur limite et le statut de leur invitation. Vous pouvez rechercher un membre par nom ou email, trier les colonnes et exporter la liste. La bannière supérieure indique la capacité de votre plan (sièges utilisés / total) et propose l'option Add more seats.
Inviter des collaborateurs
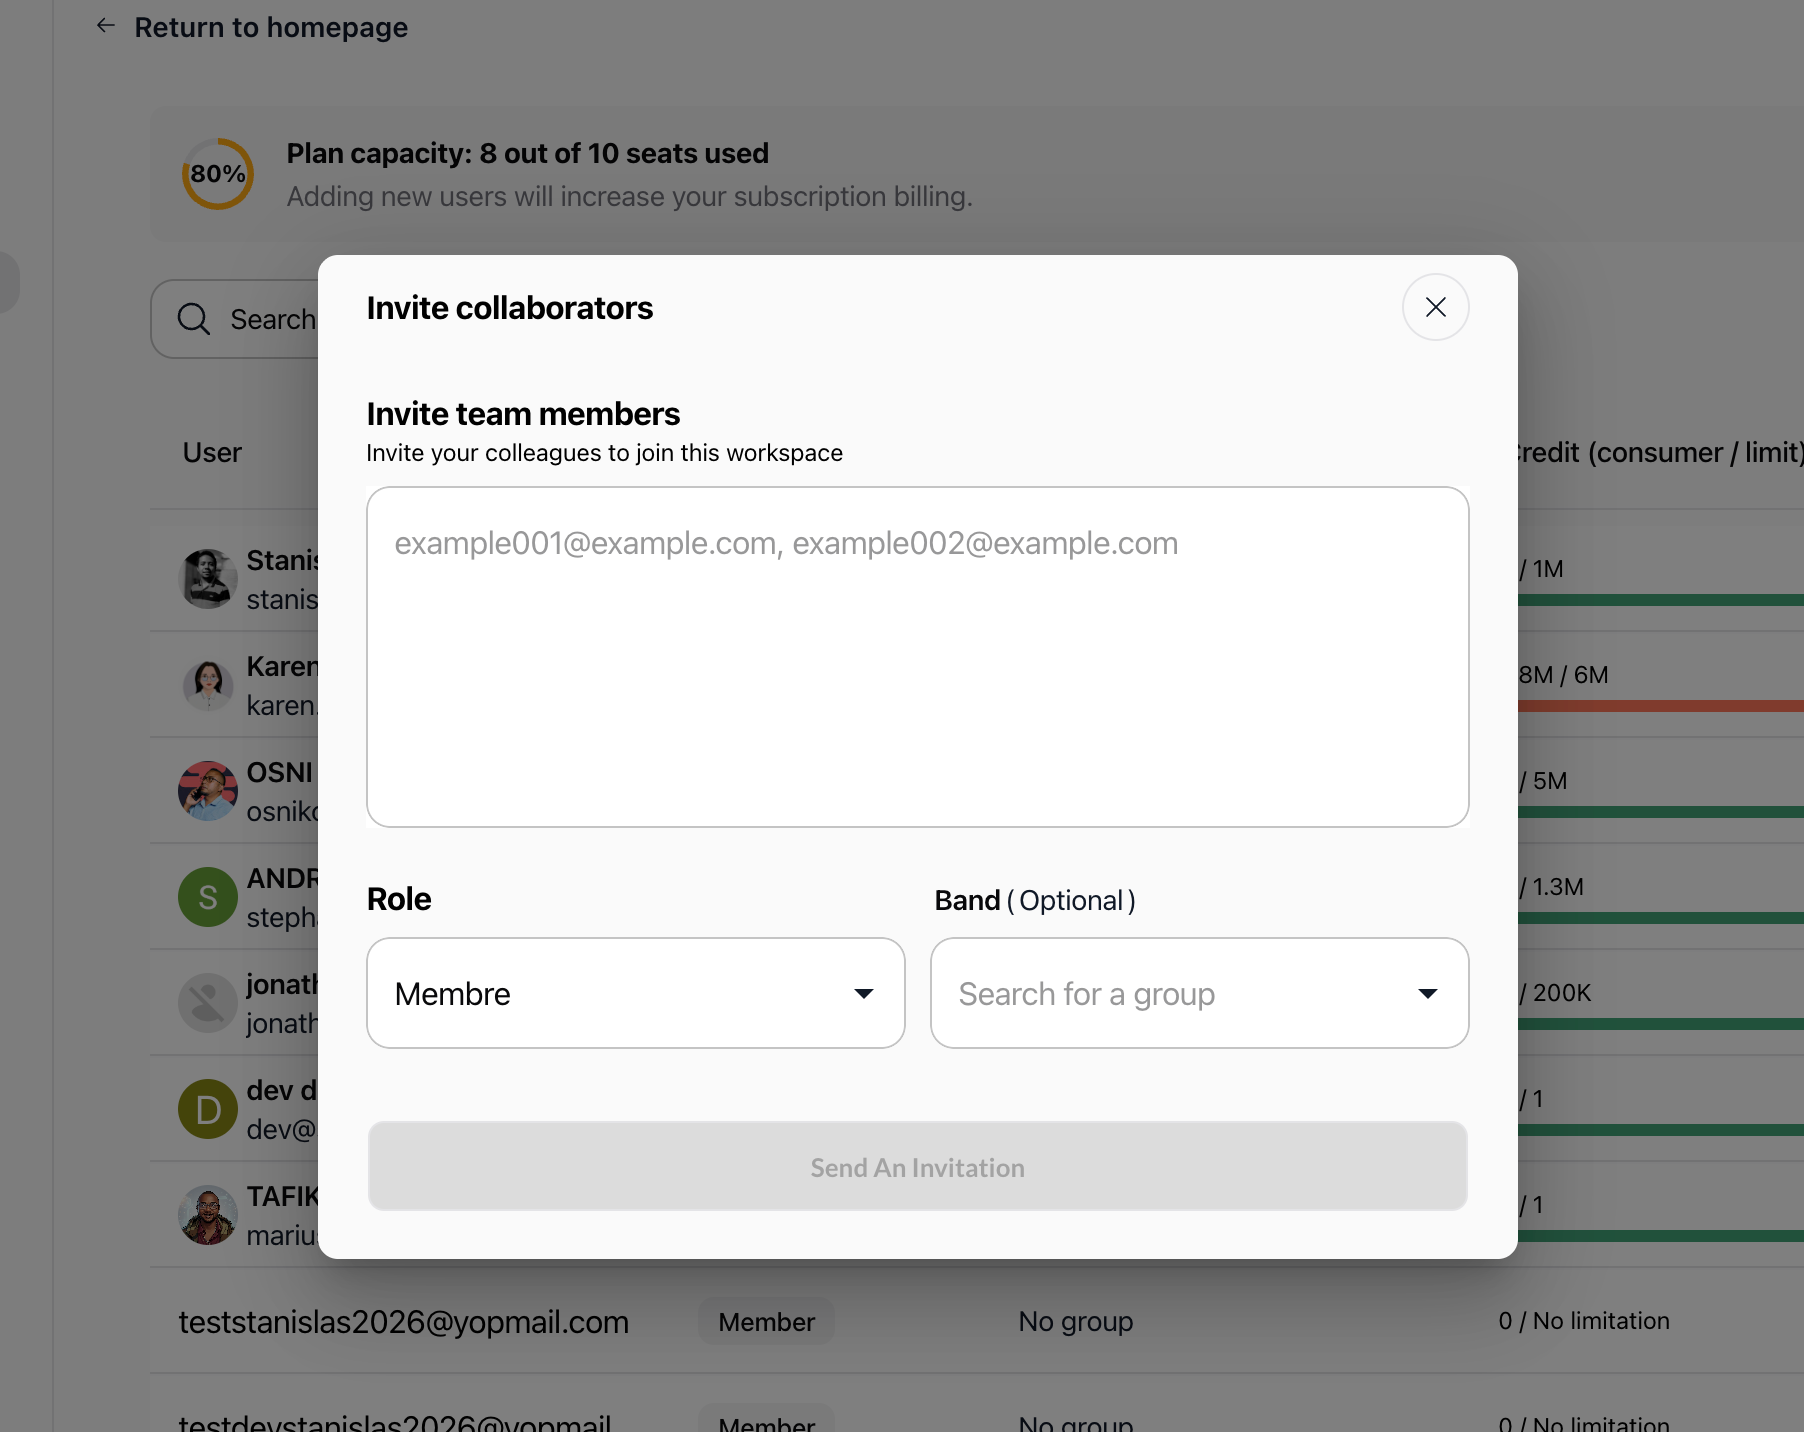
Cliquez sur le bouton Send an invitation en haut à droite de la vue Membres.
Saisissez une ou plusieurs adresses email séparées par des virgules dans la zone de texte.
Sélectionnez le Role initial (par exemple, Member ou Admin) dans le menu déroulant. Les nouveaux membres reçoivent le rôle par défaut de l'espace de travail si aucun rôle n'est spécifié.
(Facultatif) Sélectionnez un groupe (Band) pour attribuer immédiatement des permissions collectives.
Cliquez sur Send An Invitation.
Astuce : Pour les invitations en attente, vous pouvez relancer l'invitation par email ou copier le lien d'invitation direct depuis le tableau des membres.
Modifier le rôle, les crédits et les groupes d'un membre
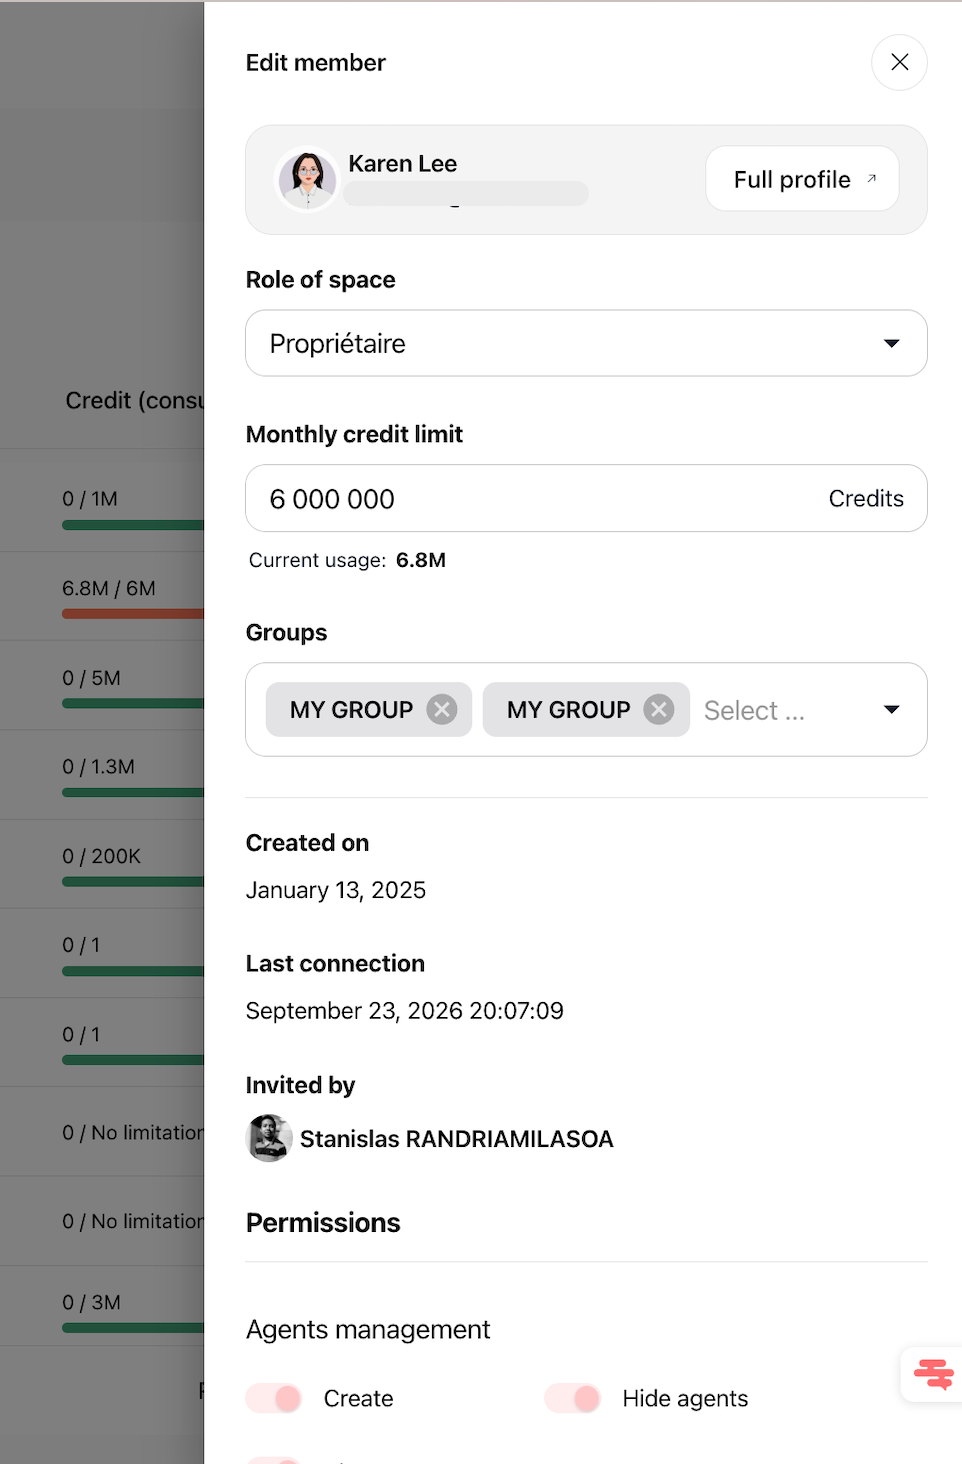
Cliquez sur la ligne du membre concerné dans la liste pour ouvrir son volet latéral d'édition rapide.
Modifiez le champ Role of space à l'aide du menu déroulant. Les changements de rôle s'appliquent immédiatement.
Définissez une valeur dans le champ Monthly credit limit pour encadrer la consommation d'IA.
Ajoutez ou retirez des groupes dans le champ Groups pour ajuster les permissions. Les droits se cumulent entre le rôle direct et les groupes d'appartenance.
Consulter la fiche Membre 360
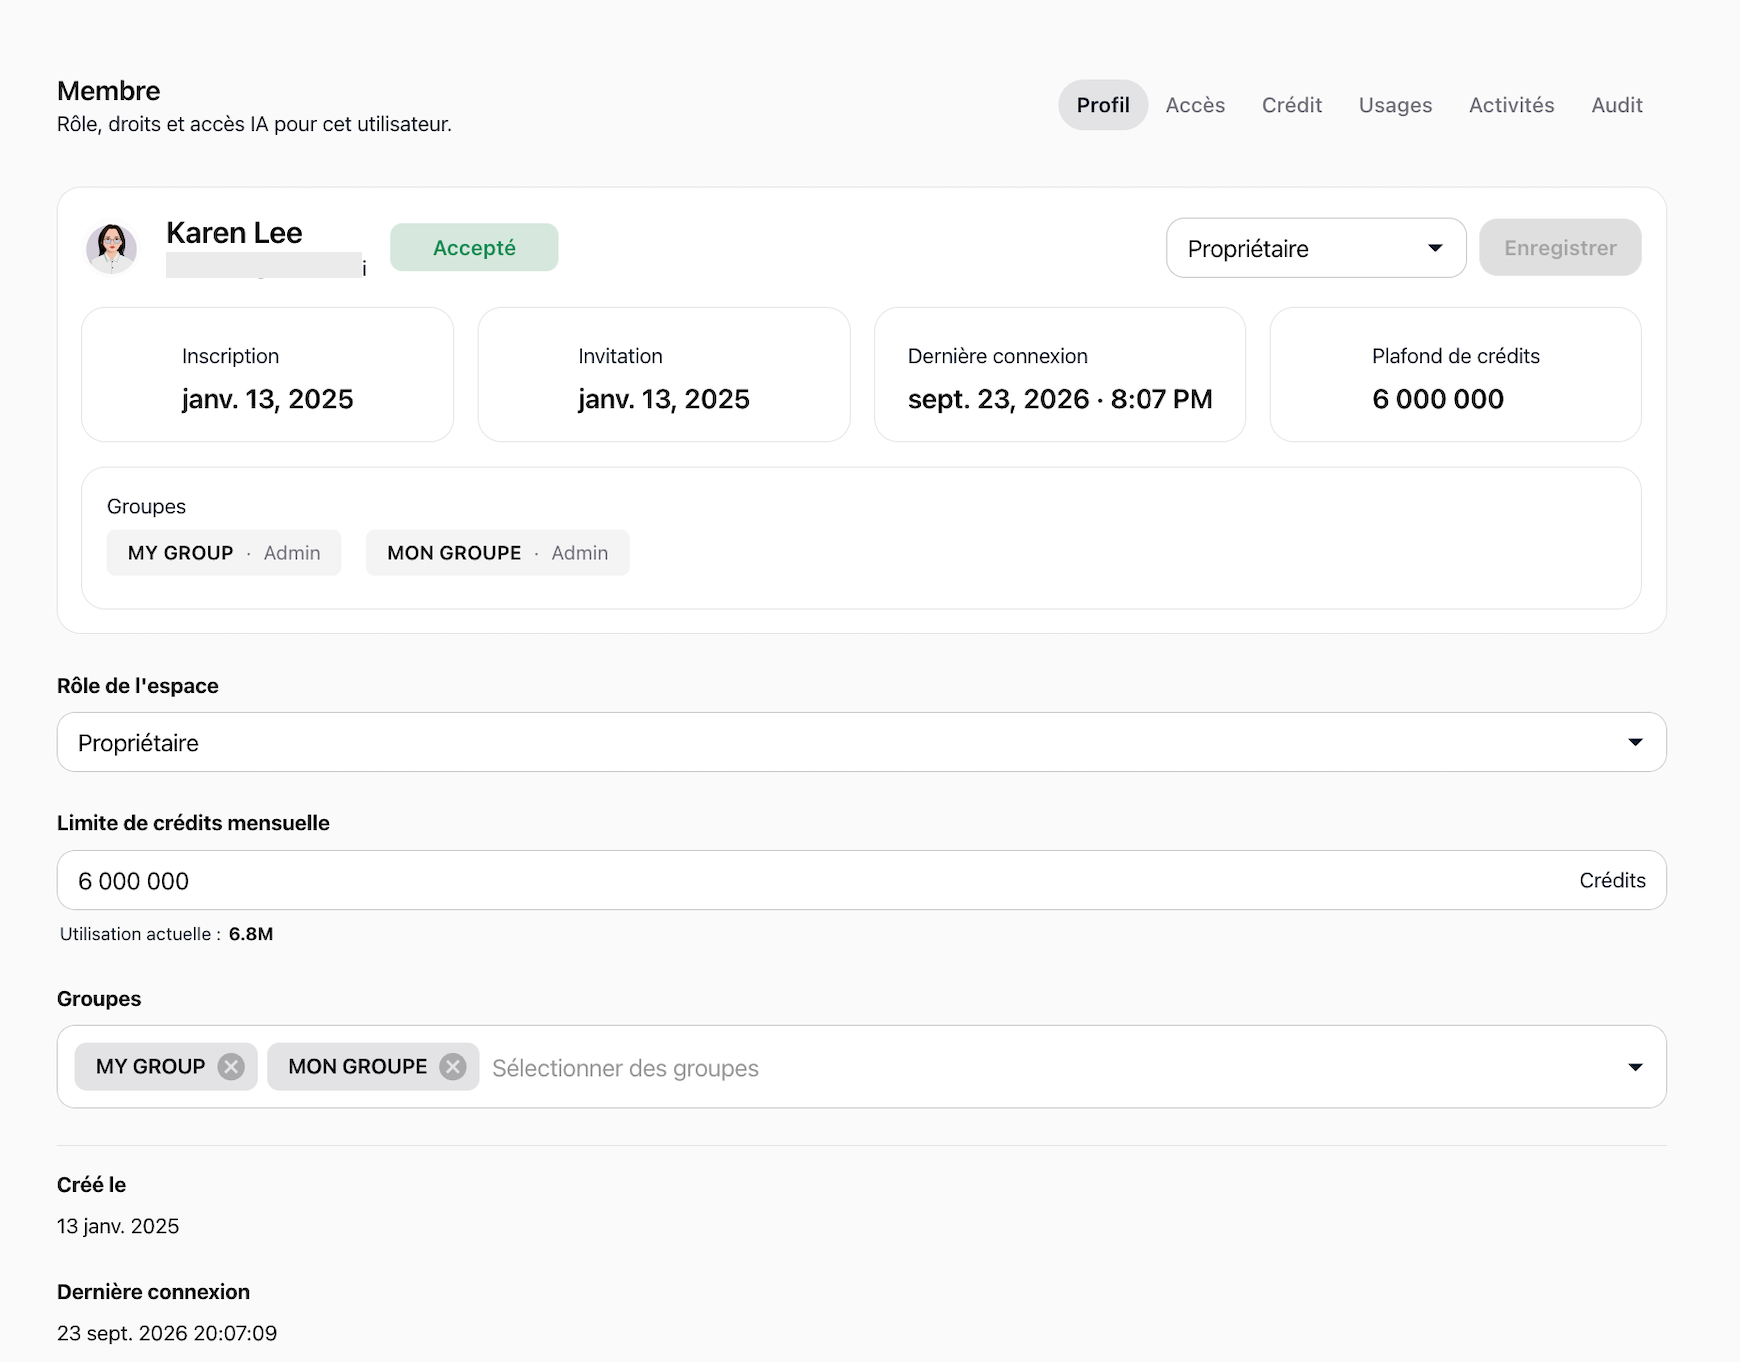
Depuis le volet latéral, cliquez sur Full profile pour afficher la fiche complète Membre 360.
Naviguez à travers les différents onglets disponibles :
Profile : visualisez la date d'inscription, la date d'invitation, la dernière connexion et réinitialisez le mot de passe.
Access : consultez les agents IA, les modèles, les sources de données et les projets accessibles au membre.
Credit : gérez les plafonds mensuels et les crédits temporaires avec date d'expiration (plans Enterprise uniquement).
Uses : analysez les indicateurs de consommation de crédits et les graphiques d'évolution historique.
Activities : examinez les statistiques d'utilisation (sessions, messages envoyés, fichiers téléversés et automatisations exécutées).
Audit : consultez le journal chronologique des actions administratives et opérationnelles du membre.
Retirer un membre
Ouvrez le volet latéral ou la fiche complète du membre.
Faites défiler jusqu'à la section Danger zone située en bas de page.
Cliquez sur Remove.
Confirmez la suppression lorsque la fenêtre de confirmation s'affiche.
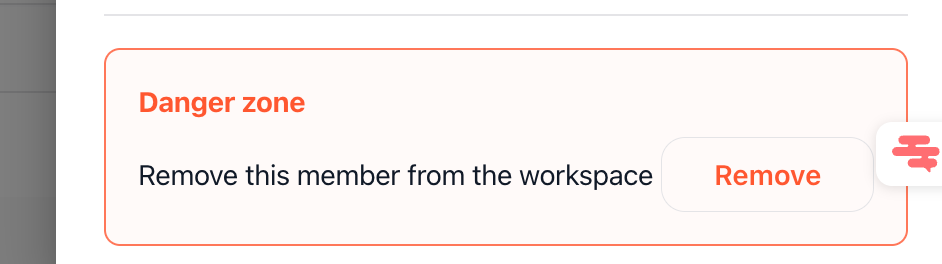
Important : La suppression d'un membre révoque immédiatement tous ses accès, libère son siège dans la capacité du plan et supprime ses autorisations associées.
Cas d'usage pratiques
Intégration d'un service complet : un administrateur invite dix analystes marketing simultanément en collant leurs adresses email, en leur attribuant le rôle Membre et en les affectant directement au groupe Marketing.
Encadrement du budget IA avec des plafonds : un responsable définit une limite mensuelle de crédits pour un collaborateur afin d'éviter tout dépassement de quota, tout en lui allouant des crédits temporaires pour un projet ponctuel.
Audit lors d'un départ de collaborateur : avant de retirer un utilisateur sortant, un administrateur consulte son historique d'accès et son journal d'audit dans la fiche Membre 360 pour sécuriser la transmission des projets partagés.
Conseils et bonnes pratiques
Combiner rôles et groupes : attribuez un rôle de base (comme Membre) pour l'accès général, puis utilisez les groupes pour accorder des droits spécifiques sur des agents ou projets sans augmenter inutilement le niveau de privilège global.
Surveiller la jauge de capacité : suivez régulièrement la barre de progression des sièges utilisés pour anticiper l'achat de licences supplémentaires avant les vagues de recrutement.
Repérer les comptes synchronisés : repérez le badge SCIM sur les lignes des utilisateurs pour identifier immédiatement les comptes provisionnés via l'annuaire d'entreprise (SSO/SCIM).
Dépannage
Ressources supplémentaires
Rôles et autorisations du workspace : vue d'ensemble des privilèges associés aux rôles Propriétaire, Administrateur et Membre.
Gestion des groupes : guide pour organiser vos équipes et appliquer des permissions collectives.
Gestion des crédits du workspace : stratégies d'allocation budgétaire et suivi de la consommation.
Cela a-t-il été utile ?
Besoin d'aide supplémentaire ? Demander à l'équipe