Gestion des groupes
Écrit par Stanislas
Dernière mise à jour Il y a 16 jours
Aperçu
Les groupes permettent d'organiser les membres de votre espace de travail en équipes structurées partageant les mêmes rôles, permissions et objectifs. Au lieu de configurer les droits de chaque personne individuellement, vous définissez les autorisations au niveau du groupe : chaque membre ajouté reçoit automatiquement ces droits et l'accès aux ressources partagées.
Concrètement, un groupe est un ensemble de membres qui partagent un même rôle au sein de l'espace de travail.
Ce que vous pouvez faire avec les groupes
Organiser vos équipes : Créez des groupes par département (Marketing, Ventes, Support) ou par projet.
Gérer l'accès collectivement : Attribuez des permissions à tout un groupe sur des agents, sources de données ou projets en une seule action.
Automatiser l'intégration : Définissez un groupe par défaut pour que chaque nouveau membre rejoigne automatiquement l'équipe d'intégration.
Synchroniser avec Azure AD : Connectez vos groupes à Microsoft Azure Active Directory (Entra ID) pour une gestion centralisée des effectifs.
Concepts clés
Un rôle unique par groupe : Chaque groupe possède un rôle qui s'applique à l'ensemble de ses membres.
Appartenance multiple : Un membre peut appartenir à plusieurs groupes simultanément ; ses droits s'additionnent.
Partage avec des ressources : Les groupes peuvent être partagés avec des agents, bases de connaissances et projets.
Rôle Propriétaire protégé : Le rôle Propriétaire ne peut jamais être attribué à un groupe (réservé au créateur de l'espace).
Suppression douce : Supprimer un groupe ne supprime jamais les membres de l'espace de travail ; ils sont simplement retirés du groupe.
Prérequis
Avant de gérer les groupes dans votre espace de travail :
Rôle : Rôle Administrateur ou Propriétaire dans l'espace de travail (permission « Gérer les groupes »).
Membres du workspace uniquement : Les utilisateurs doivent être membres actifs de votre espace de travail. Les invitations en attente ne peuvent pas être ajoutées à un groupe.
Configuration SSO/SAML : La synchronisation avec Microsoft Azure AD requiert l'activation préalable du SSO/SAML sur le workspace.
Guide étape par étape
1. Accéder à la page des groupes
Cliquez sur Groupes sous la section Identité dans la barre latérale gauche (icône avec trois personnes).
La page principale des groupes affiche la barre de recherche, le bouton Créer un groupe +, et la grille de cartes de groupes.
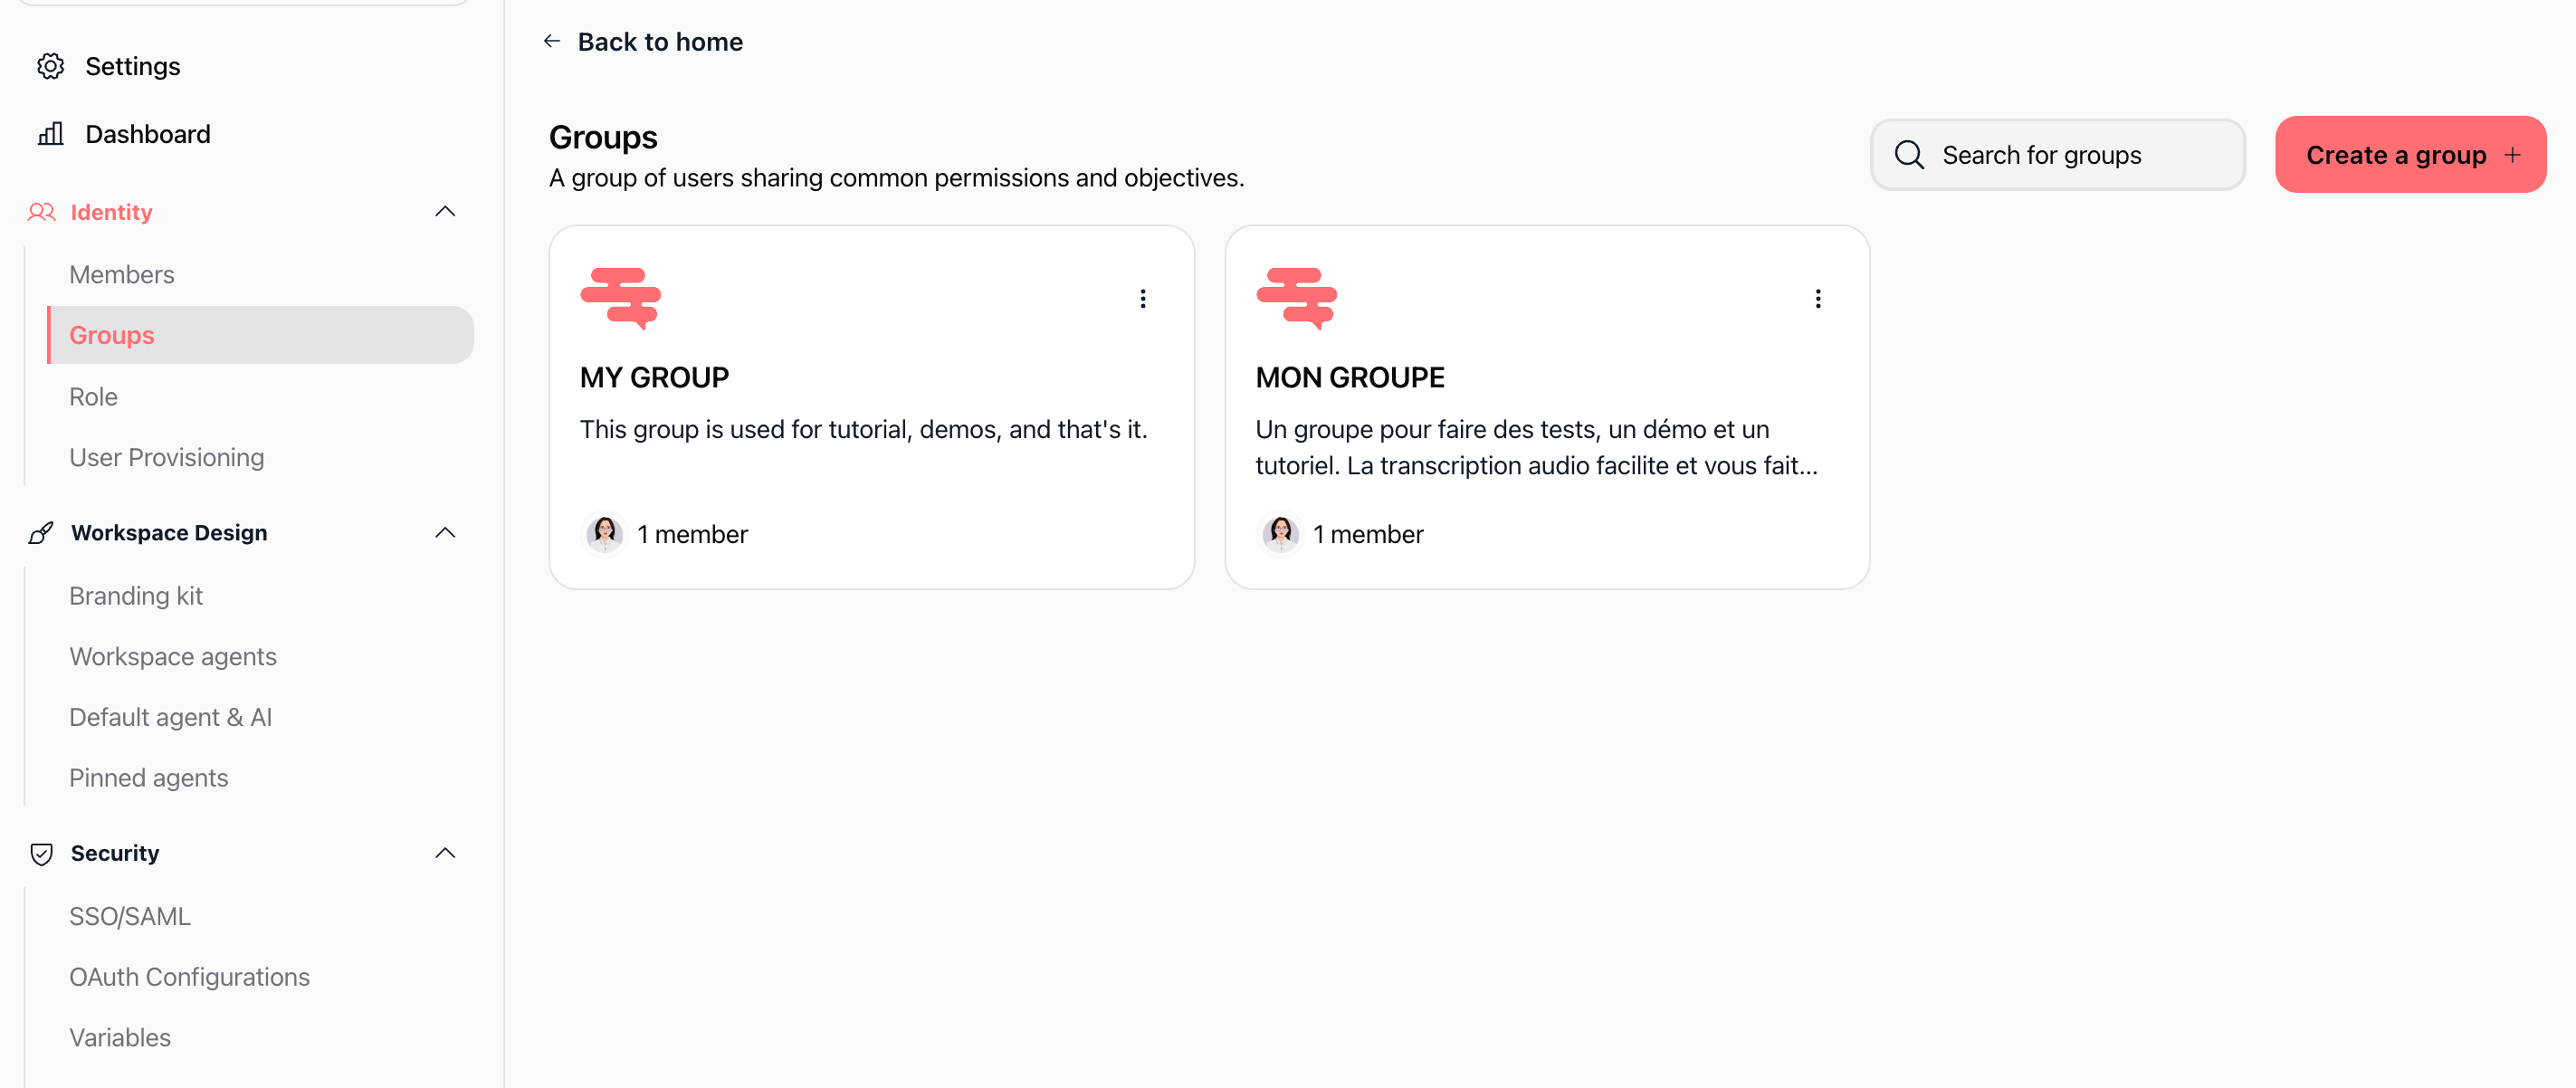
Résultat attendu : Vous visualisez l'ensemble des groupes sous forme de cartes affichant le nom, la description, les avatars des membres et le menu d'actions.
2. Créer un nouveau groupe
Sur la page des groupes, cliquez sur le bouton rouge Créer un groupe + en haut à droite.
Remplissez le formulaire de la fenêtre modale « Créez votre groupe » :
Note : Le rôle Propriétaire ne peut pas être attribué à un groupe. Nous recommandons de sélectionner Member pour la majorité des groupes opérationnels.
Vérifiez les champs obligatoires puis cliquez sur Enregistrer.
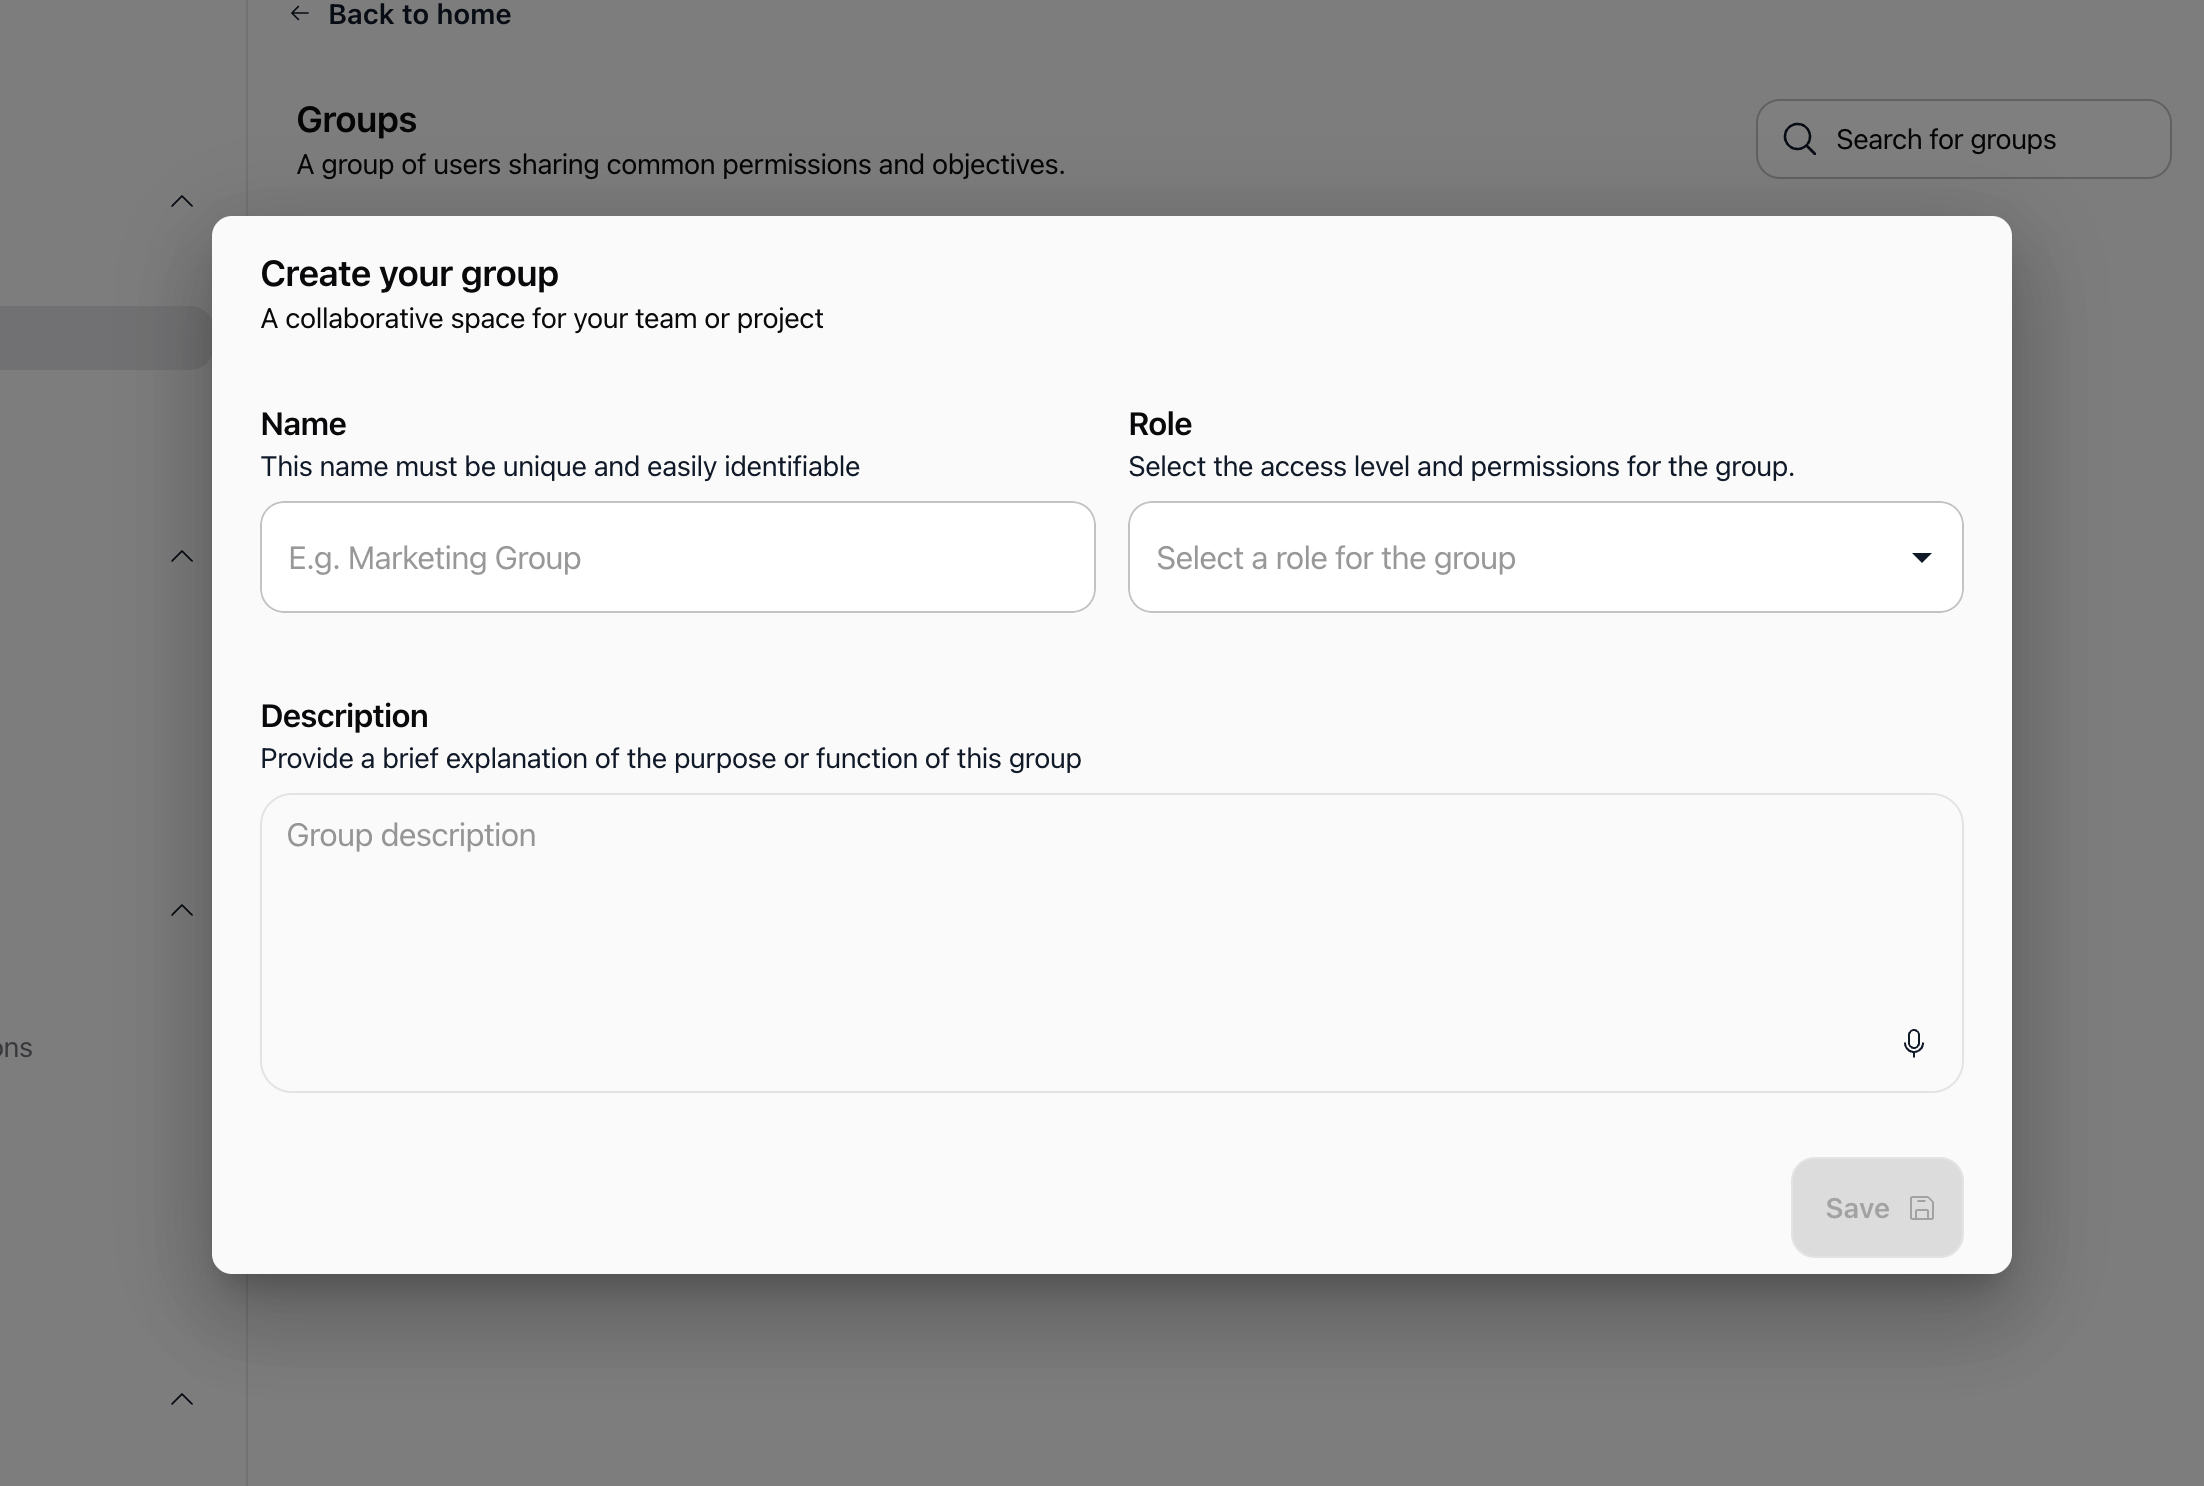
Résultat attendu : Le groupe est créé immédiatement, vous y êtes automatiquement ajouté en tant que premier membre, et vous êtes redirigé vers sa page de détails.
3. Consulter et modifier les détails d'un groupe
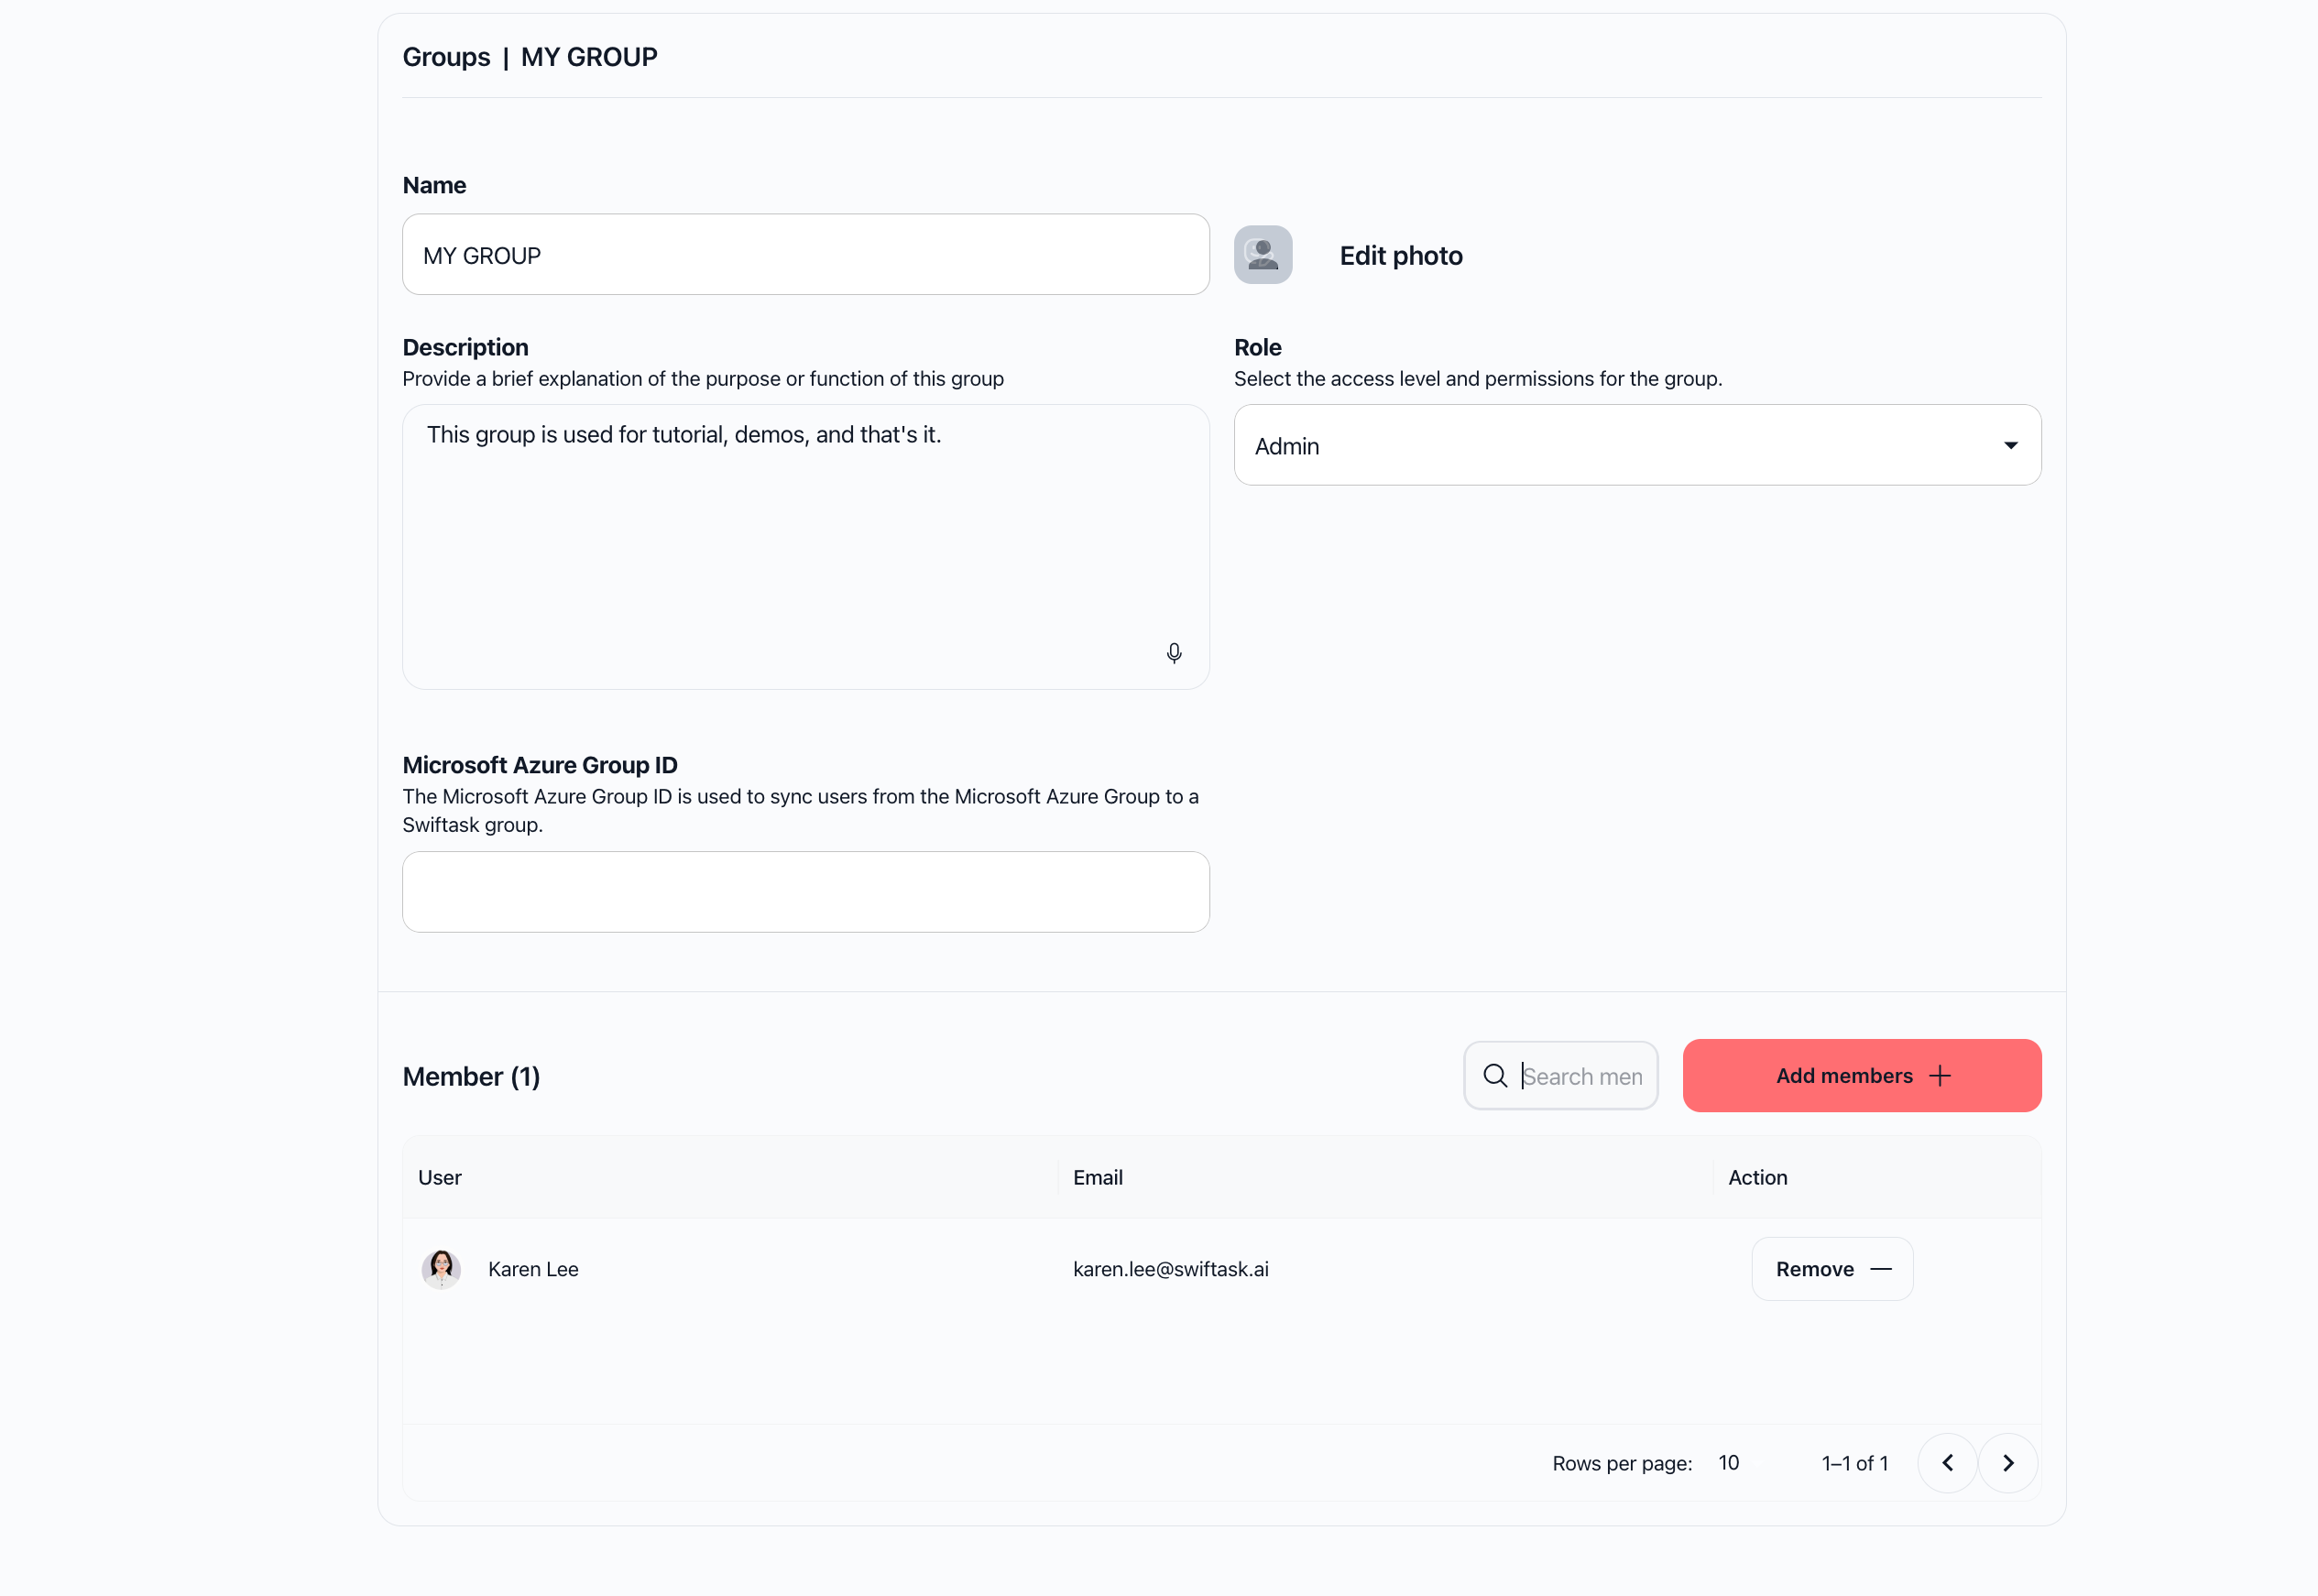
Pour accéder aux détails, cliquez sur une carte de groupe ou sélectionnez ⋮ > Modifier le groupe. La page comprend deux sections principales :
Section 1 : Informations du groupe
Nom : Champ texte modifiable, enregistré automatiquement après quelques secondes.
Description : Zone de texte modifiable, enregistrée automatiquement.
Modifier la photo : Cliquez sur Modifier la photo à droite du nom pour importer un avatar de groupe (taille max : 4,9 Mo ; formats JPG, PNG, GIF).
Rôle : Menu déroulant pour modifier le rôle. Toute modification s'applique instantanément à tous les membres du groupe.
Identifiant Microsoft Azure (Optionnel) : Champ en lecture seule avec bouton « Copier », complété automatiquement lorsque le groupe est synchronisé.
4. Ajouter et retirer des membres
Ajouter des membres
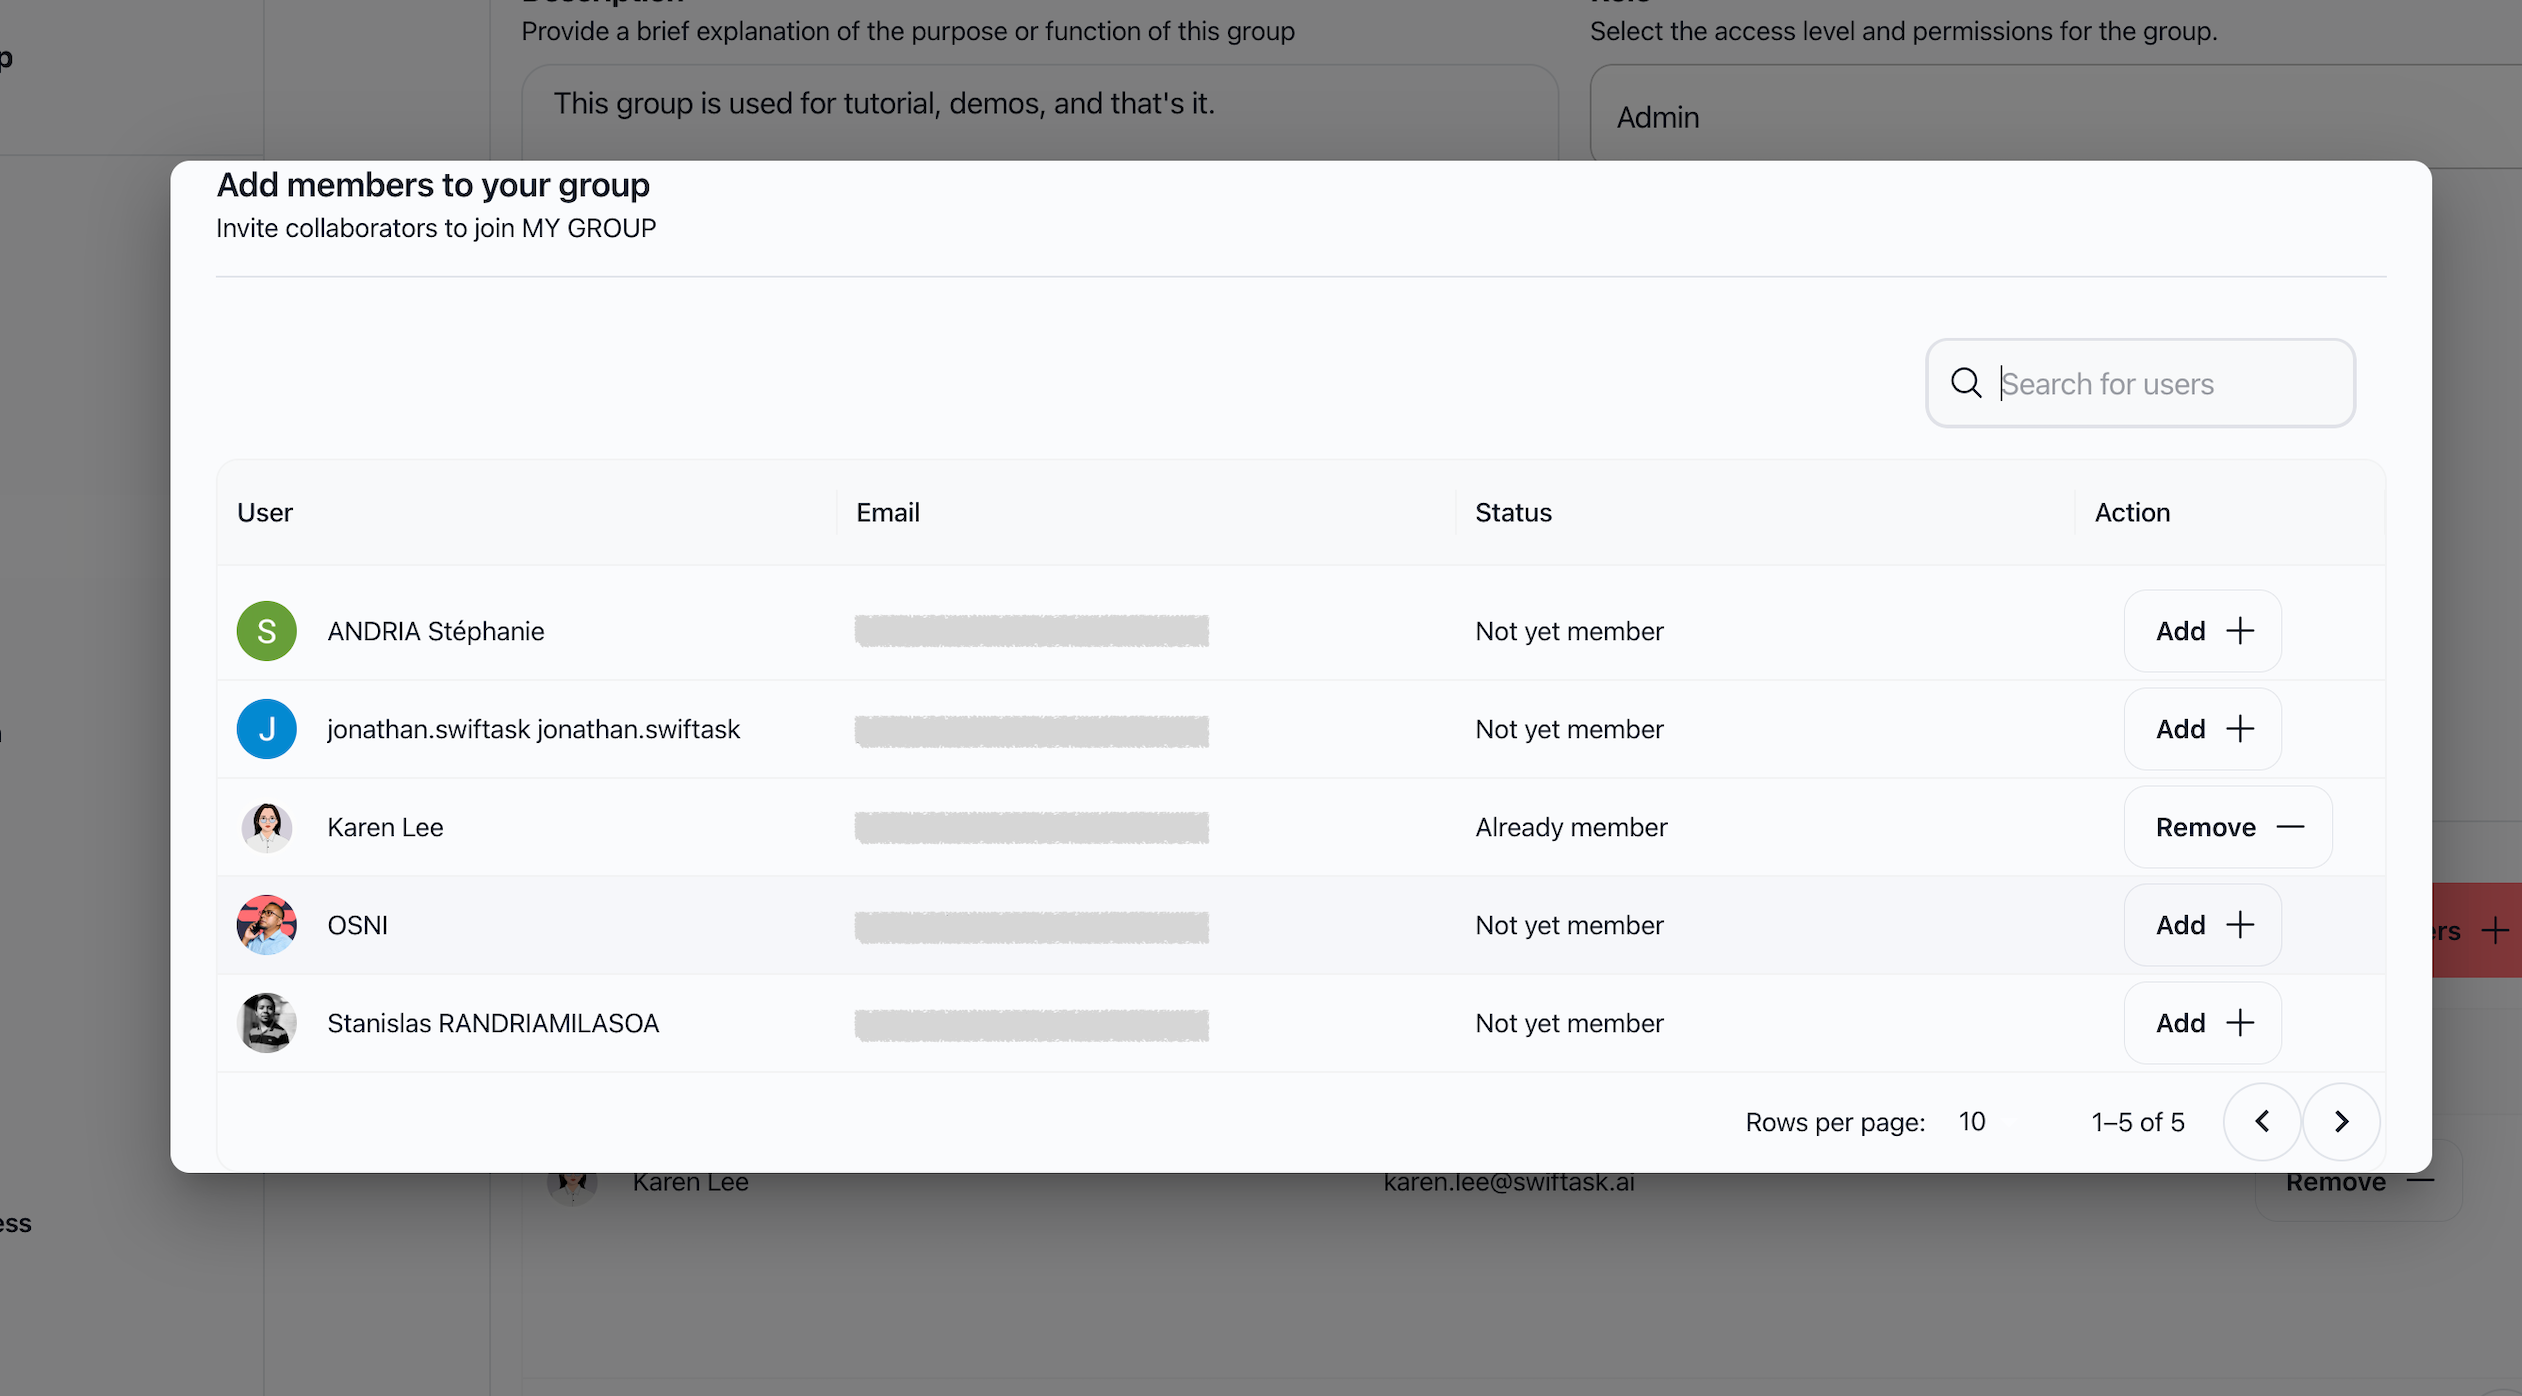
Dans la page de détails du groupe, faites défiler jusqu'à la section Membres et cliquez sur Ajouter des membres + (ou cliquez sur ⋮ > Ajouter des membres depuis une carte).
Dans la fenêtre « Ajouter des membres à votre groupe », recherchez un utilisateur par son nom complet ou son adresse e-mail.
Cliquez sur Ajouter + à côté de chaque utilisateur souhaité.
Les membres apparaissent immédiatement dans le tableau du groupe.
Retirer des membres
Dans la section Membres de la page de détails, repérez le membre concerné.
Cliquez sur le bouton Retirer — dans la colonne Action.
Le membre est immédiatement retiré du groupe.
Important : Retirer un membre d'un groupe ne le supprime pas de l'espace de travail ; il conserve son compte et ses droits individuels.
5. Configurer un groupe par défaut pour les nouveaux membres
Vous pouvez automatiser l'intégration en définissant un groupe qui sera attribué à tous les nouveaux collaborateurs rejoignant votre espace de travail :
Accédez à Paramètres du workspace > Profil > Paramètres avancés.
Faites défiler jusqu'à la section Groupe par défaut pour les nouveaux membres (ou Rôle par défaut du nouveau membre).
Cliquez sur le champ (ou l'icône crayon) et sélectionnez le groupe souhaité dans la liste déroulante.
La sélection est enregistrée automatiquement.
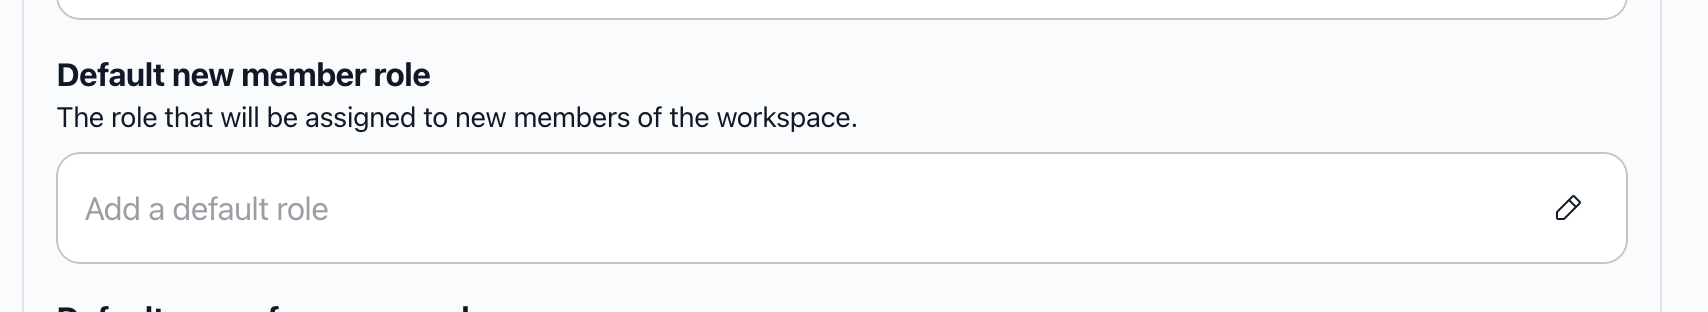
Résultat attendu : Tout nouvel employé qui rejoint l'espace de travail est automatiquement intégré à ce groupe dès sa première connexion.
6. Synchroniser avec Microsoft Azure AD / Entra ID
Si votre organisation gère les accès via Azure AD :
Dans le portail Azure, ouvrez le groupe concerné et copiez son ID d'objet (Object ID).
Dans Swiftask, rendez-vous dans Paramètres > User Provisioning > Groupes IdP.
Liez le groupe Azure au groupe Swiftask correspondant et activez la synchronisation.
L'ID Azure apparaît alors dans le champ en lecture seule Identifiant Microsoft Azure de la page de détails du groupe.
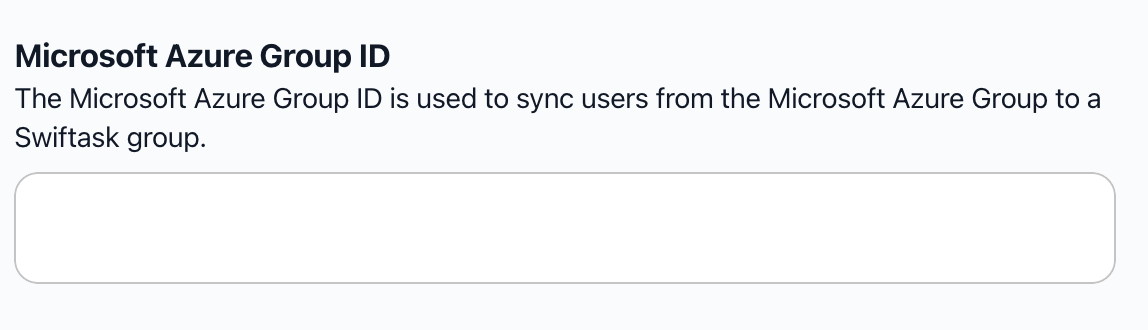
Note : Les groupes synchronisés sont en lecture seule dans Swiftask. La mise à jour des membres s'effectue automatiquement à chaque connexion SSO/SAML.
7. Supprimer un groupe
Sur la page principale des groupes, repérez la carte du groupe.
Cliquez sur le menu d'actions (⋮) en haut à droite de la carte.
Sélectionnez Supprimer le groupe (icône de corbeille).
Confirmez le message : « Êtes-vous sûr de vouloir supprimer ce groupe ? Cette action ne peut pas être annulée. »
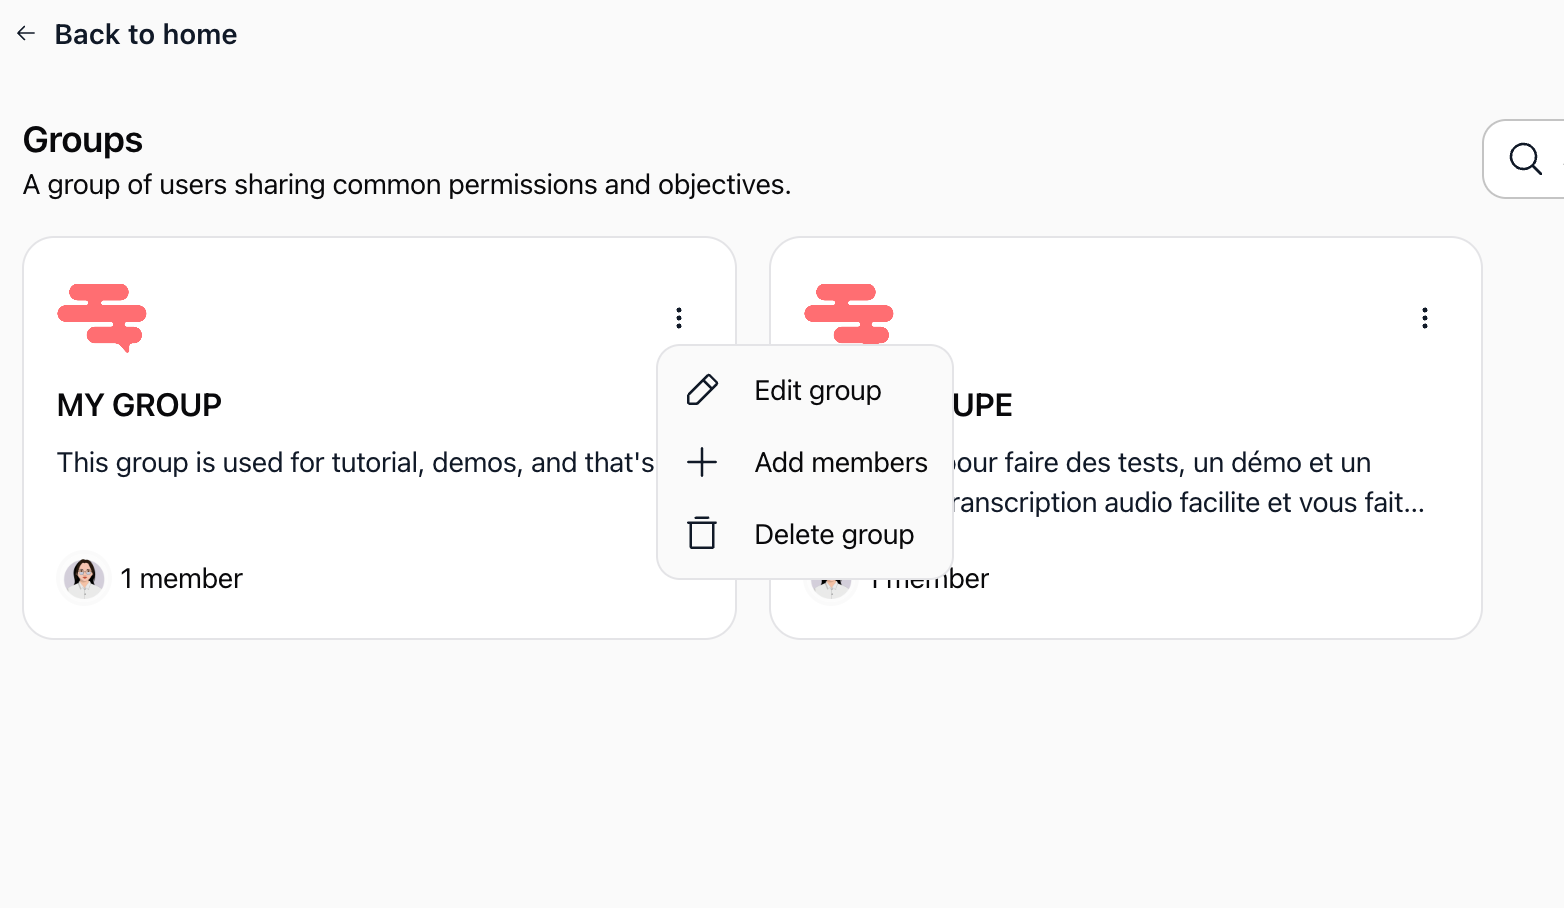
Résultat attendu : Le groupe est masqué (suppression douce). Les membres ne sont pas supprimés de l'espace de travail, mais perdent les accès accordés exclusivement par ce groupe.
Cas d'utilisation pratiques
Organisation d'une équipe marketing
Objectif : Attribuer des accès partagés à l'équipe marketing sur les agents et bases de connaissances dédiés.
Configuration : Créez le groupe « Équipe Marketing », choisissez le rôle Member, puis ajoutez tous les membres de l'équipe. Partagez les agents de rédaction et les sources de données marketing avec ce groupe.
Résultat : Tous les marketeurs accèdent immédiatement aux ressources partagées sans paramétrage individuel.
Intégration automatisée des nouveaux employés
Goal : Fournir automatiquement aux nouveaux arrivants les ressources d'accueil et les droits de base.
Configuration : Créez un groupe « Onboarding » avec le rôle Member. Définissez-le comme groupe par défaut dans les paramètres avancés. Partagez les agents d'accueil et guides internes avec ce groupe.
Résultat : Chaque nouvel arrivant rejoint directement le groupe et accède aux outils d'onboarding dès sa première connexion.
Accès en lecture seule pour des consultants externes
Objectif : Permettre à des consultants ou auditeurs d'examiner le travail sans risque de modification.
Configuration : Créez un groupe « Consultants externes » avec le rôle Viewer. Ajoutez les intervenants externes et partagez les projets en lecture seule.
Résultat : Les consultants consultent les documents et agents sans pouvoir modifier les paramètres ni supprimer de données.
Synchronisation avec l'annuaire d'entreprise Azure AD
Objectif : Répercuter fidèlement les groupes de sécurité Azure AD dans Swiftask.
Configuration : Liez le groupe « Sales-EMEA » d'Azure AD à Swiftask via User Provisioning > Groupes IdP.
Résultat : Les entrées et sorties gérées par l'IT dans Azure AD sont répercutées automatiquement dans Swiftask à chaque connexion SSO.
Conseils et bonnes pratiques
Tableau de référence des rôles
Recommandations de gestion
Adoptez une convention de nommage claire : Privilégiez des noms explicites comme « Équipe Marketing » ou « Projet Alpha » plutôt que des dénominations génériques comme « Groupe 1 ».
Renseignez la description : Précisez systématiquement la mission du groupe et les profils attendus pour faciliter la gouvernance.
Effectuez des revues régulières : Vérifiez périodiquement la composition des groupes sensibles et retirez les collaborateurs ayant changé de mission.
Privilégiez le moindre privilège : Utilisez le rôle Member par défaut et réservez le rôle Admin aux besoins d'administration avérés.
Dépannage
Le bouton « Créer un groupe + » n'apparaît pas
Cause : Votre compte ne dispose pas des privilèges Administrateur ou Propriétaire.
Solution : Contactez un administrateur du workspace pour obtenir les autorisations ou lui demander de créer le groupe.
Impossible d'ajouter un utilisateur à un groupe
Cause : L'utilisateur n'a pas encore validé son invitation, est déjà membre du groupe, ou vous n'avez pas les droits suffisants.
Solution : Assurez-vous que l'utilisateur s'est déjà connecté au moins une fois au workspace. Vérifiez également qu'il n'est pas déjà présent dans la liste des membres.
La synchronisation Azure AD ne s'actualise pas
Cause : L'ID d'objet Azure est incorrect, le SSO/SAML est inactif, ou les utilisateurs ne se sont pas reconnectés.
Solution : Vérifiez l'ID dans les propriétés Azure AD. Assurez-vous que le SSO/SAML est configuré et invitez les utilisateurs à se reconnecter via SSO pour synchroniser leur jeton.
Les modifications ne s'enregistrent pas
Cause : Problème temporaire de réseau ou enregistrement automatique en cours.
Solution : Patientez quelques secondes que l'enregistrement automatique s'effectue. Vérifiez votre connexion et actualisez la page si nécessaire.
Ressources complémentaires
Sync Azure AD & SCIM – Synchroniser vos répertoires d'utilisateurs et groupes d'entreprise.
Advanced settings – Paramétrer les rôles et options d'intégration par défaut du workspace.
Branding kit – Personnaliser l'identité visuelle de votre espace de travail.
Dashboard – Suivre les métriques d'activité et d'usage de vos équipes.
Cela a-t-il été utile ?
Besoin d'aide supplémentaire ? Demander à l'équipe